فهم رسالة التوقيع
هناك الكثير من المفاهيم الخاطئة حول التوقيعات. في هذه المقالة أريد أن استعرض معكم أربعة أنواع من رسائل التوقيعات لمساعدة المستخدمين على فهم المخاطر المرتبطة بتوقيع الرسائل (كما يشار إليها أحيانا باسم Gasless Signatures) على اثيريوم أو غيرها من المتوافقة مع سلسلة الكتل blockchains لآلات اثيريوم الافتراضية (EVM (Ethereum Virtual Machine .
أربعة أنواع من التوقيعات
أنواع التوقيعات هي في غاية الأهمية لجميع مستخدمي الاثيريوم في الويب ٣ .
النوع #1 - إثبات الهوية (من التوقيعات الآمنة)
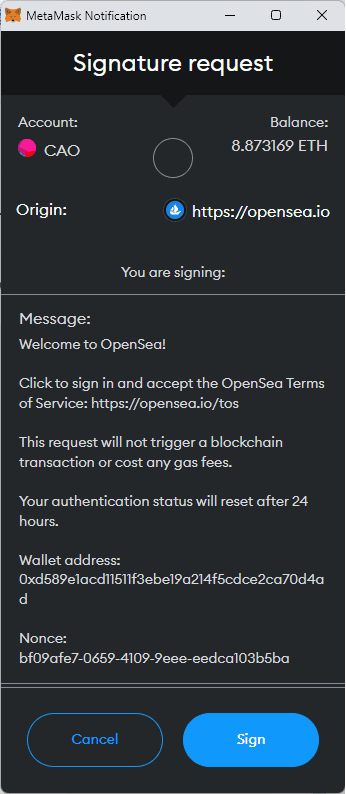
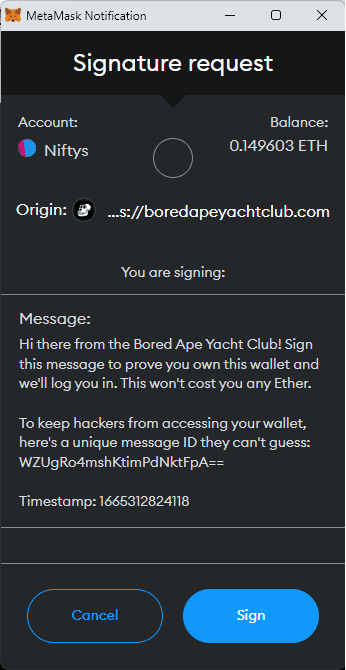
هذا هو أساس استخدام التوقيعات في الويب ٣. على الرغم من عدم وجود معيار موحد لشكلها ، إلا أن بعض الأشياء الشائعة تتضمن شروط الخدمة وعنوان محفظتك وأحيانا nonce لمنع هجمات إعادة التشغيل ، وربما نصوص قصيرة للتأكد من أن الرسالة التي تقوم بتوقيعها على محفظة برمجية (سوفت وير والت) هي نفسها على محفظة الأجهزة (هاردوير والت).
انظر بعض الأمثلة أدناه:
نوع #2 - التوقيع المكتوب [تفاعل مع العقد الذكي] (استخدام الحذر)
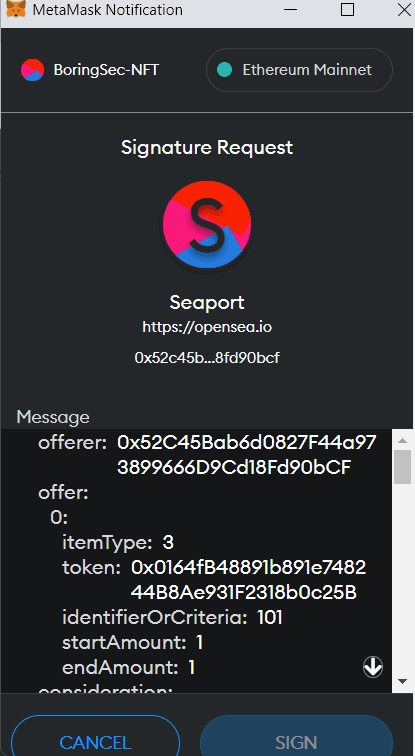
غالبا ما يعتمد جزء من العقود الذكية على التوقيعات خارج السلسلة لتحقيق بعض الأشياء. ستعمل هذه الأنواع من التوقيعات على تقسيم جميع المدخلات التي ستكون جزءا من تفاعل العقد. وهذا شئ مفيد جدا ، ولكن هذا هو الوقت الذي تحتاج إلى توخي الحذر إذا كان لديك موافقات مفتوحة. كما ناقشنا في مقالة الموافقات الخاصة بنا ، على الرغم من أنه يمكنك معرفة ما يفعلونه بالضبط في هذا المثال ، فأنت بحاجة إلى التأكد من أن المصدر الذي يظهر فيه هذا النوع من طلبات التوقيع حسن السمعة.
على سبيل المثال ، إذا حصلت على طلب الموافقة على التوقيع خارج OpenSea Market مثل الصورة التالية، فيجب أن تكون قلقا للغاية ولا توقع عليه أبدا. هذا صحيح بشكل خاص إذا كنت تستخدم عنوان محفظتك لعملية "بيع" ، كما قدمنا في مقالتنا "محفظة لكل مناسبة".
نوع #3 - التوقيع المشفر الغامض ( الحذر الشديد**!)**
يجب أن تعلم أنه إذا شيئا ما لا يحتوي على توقيع مكتوب بشكل جميل وفقا لمعيار EIP-712 أعلاه ، لا يعني أنها عملية احتيال. ومع ذلك ، فهذا يعني أنك تثق في الطرف المقابل بأي نوع من الرسائل التي قد تقوم بالتوقيع عليها ، لأنك في الأساس تقوم بعمل "توقيع أعمى" Blind Sign على الرسالة. على الرغم من أننا لا نرى هذا النوع على OpenSea هذه الأيام بسبب ترقيات في عقد SeaPort، يجب عليك أن تقف و تتاكد قبل التوقيع على هذه الأنواع من الرسائل ، وخاصة إذا كنت تستخدم عنوان المحفظة بها موافقات مفتوحة.
لست متأكد اذا كانت هناك موافقات مفتوحها؟ تحقق من مقالتنا حول إلغاء الموافقات واطلع على الموافقات التي فتحتها على عنوان المحفظة هذا!
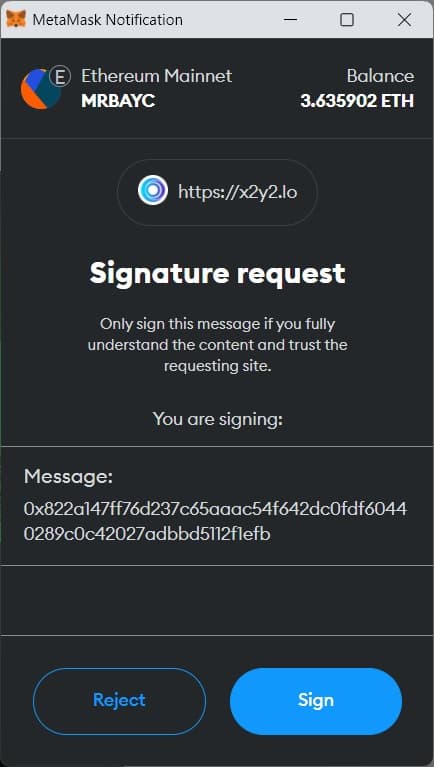
نوع #4 - ETH_Sign عفا عليها الزمن - مخيف قليلا (خطير!)
هذا هو نوع توقيع خطير جدا ، مثل "شيك على بياض" للإثريوم.
الطالب يمكن أن يستخدمه لتوقيع أي معاملة مع المفتاح الخاص بك بالنيابه عنك. الخبر السار هو أن محفظه MetaMask تظهر تحذير أحمر كبير إذا طلب منك في أي وقت. هذا لإنه يسمح بشكل فعال لشخص ما ، إذا قام بصياغة محتوى/حمولة التوقيع، أن يكون قادرا على "إعادة" معاملة لمصلحته الخاصة ، مثل إرسال إثريوم لنفسه. هذا لا يعتمد على الموافقات كما السرقات مع ، الرموز غير القابلة للاستبدال والرموز الأخرى.
هذا هو نوع التوقيع الوحيد الذي يدير هذا النوع من المخاطر ، ويجب تجنبه بشكل عام بأي ثمن ، لأنه من النادر أن تستخدم الخدمات هذا بشكل شرعي!
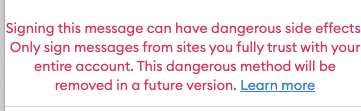
تحديث**:** بناء على ردود فعل المستخدمين في المجتمع ، ETH_SIGN الآن تعطل افتراضيا في Metamask (ولكن يمكنك تفعيله في الإعدادات المتقدمة**)** ، لذلك نحن نترك هذا هنا للتأكد من اكتمال المحتوى! ونرى ذلك التحديث في واجهة المستخدم UI/UX كفوز ضخم و يبسط رسالتنا بخصوص التوقيعات.
موارد إضافية
ونحن نفهم أننا نبسط بعض المصطلحات التقنية هنا ، حتى قبل أن تقول "أنتم تستخدمون عبارة خاطئة عن هذا!" أعرف فقط أننا نحاول تبسيط الإطار لجعل هذا أكثر فهما للجميع! وفيما يلي المزيد من الموارد التقنية أكثر تفسيرا عن التوقيعات وأنواعها والتطبيقات الخاصة!
المزيد من المعلومات حول التقنيات هنا:
Can your wallet be drained simply by signing a message in Metamask?
Let's talk about it.
🧵👇— IOE (@CT_IOE) June 8, 2022
المزيد من المقالات المفيدة عن التوقيعات**:**