الموافقات تجعل العالم يدور
تعد الموافقات أحد المخاوف التي تواجه عالم الNFT (الرموز الغير قابلة للاستبدال). فغالبا ما يتم شيطنة الموافقات (بهدف السرقة). مع مطالبة أفراد المستخدمين استخدام تنبيهات أكثر وضوحا أو استخدام الخطوط الحمراء للتنبية عن خطورة الموافقات من مزودي المحافظ الرقمية ، والمطالبة بإجابات من منصات السوق ، هناك الكثير من القلق الذي يحيط بهم.
لكن بصراحة تامة ، لن يكون الويب 3 ممكنا على الإطلاق بدونهم. إذا سبق لك إجراء عملية بيع على احد منصات الرموز غير القابلة للاستبدال ، أو قدمت عرضا على مجموعة منها ، فأنت بالفعل تسخر قوة الموافقات. من خلال الموافقات ، يمكنك إعداد شروط خارج البلوكشين Blockchain ( سلسلة الكتل) حيث سيتم تنفيذ صفقاتك بشكل فوري عند استيفاء الشروط المحددة مسبقا ، مثل قبول مبلغ الشراء للرمز الذي قمت بعرضه، أو قبول شخص ما لعرضك الشراء باستخدام ال wETH او Wrapped Eth.
هذا يسمح لك أن تفعل أشياء أخرى مع الأصول (مثل إثبات الملكية) وعرضها على الأسواق الأخرى كذلك. إذا لم تكن الموافقات موجودة ، فستحتاج إلى نظام أساسي يحتوي على حضانة كاملة لأصول الدفع أو أصول الرموز الغير القابلة للاستبدال أو كليهما. في هذه الحالة ، لن تتمكن من الإدراج في أسواق متعددة والحصول على جميع مزايا الاحتفاظ بالأصل!
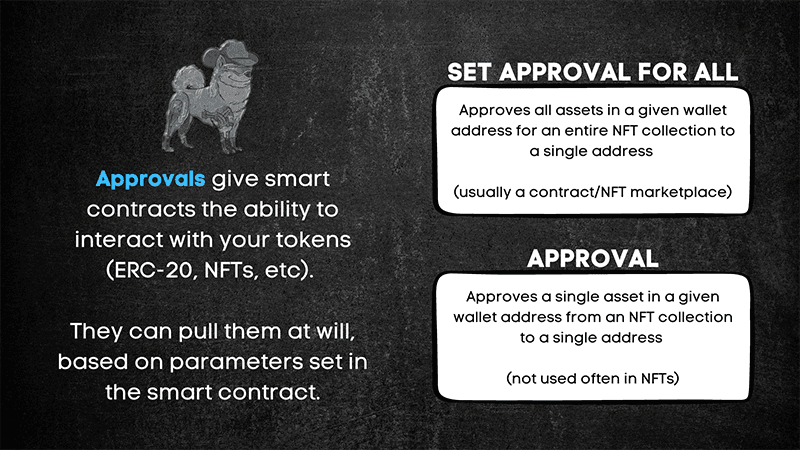
إذن ما الذي تفعله الموافقة بالضبط؟ الموافقات تعطي العقود الذكية Smart Contracts القدرة على التفاعل مع الرموز الخاصة بك (ERC-20 ، NFTs، الخ). يمكنهم سحبها حسب الرغبة ، بناء على المعلمات المحددة في العقد الذكي.
تعيين الموافقة للجميع (Set Approval for All - SAFA)
عندما يتعلق الأمر بمجموعات الرموز الغير قابلة للاستبدال في معايير ERC-1155 أو ERC-721 أو ERC-721 ، فإن جميعها لديها الآلية التالية للموافقة عليها. هذه المعايير عادة ما تكون سواء تعيين موافقة محددة أو تعيين الموافقة للجميع (SAFA) ، ولكن الجزء المؤسف هو أن المحتالين والأسواق يفضلون الاستفادة من أكثرهم خطورة ، وهي الموافقة للجميع.
تعيين الموافقة للجميع: يوافق على جميع الأصول في عنوان محفظة معين لمجموعة كاملة من الرموز الغير قابلة للاستبدال إلى عنوان واحد (عادة ما يكون العقد الذكى للسوق/ الرموز الغير قابلة للاستبدال)
الموافقة المحددة: هي الموافقة على أصل واحد في عنوان محفظة معين من مجموعة الرموز الغير قابلة للاستبدال إلى عنوان واحد (لا يستخدم غالبا في الرموز الغير قابلة للاستبدال).
تدور عمليات الاحتيال المتعلقة بهذه الموافقات حول شيئين:
نقلك إلى موقع ويب غير موثوق به للتوقيع على معاملة موافقة ضارة تمنح المهاجم حق الوصول إلى أصولك.
نقلك إلى موقع ويب غير موثوق به بحثك على التوقيع على توقيع ضار يستفيد من موافقتك المشروعة.
ملاحظة: السبب في أنهم يحاولون التوقيعات أولا قبل المعاملات هو أن العديد من الأشخاص لا يعرفون أن أصولك يمكن سرقتها بتوقيع ضار (حيث لا تدفع أي غاز Gas Fees) ليستفيد من موافقتك المشروعة.
هل تلاحظ شيء هنا؟ الوصول إلى موقع ويب غير موثوق به هو اللعبة الأساسية. في مقالنا محفظة لكل مناسبة ، نشدد على أن الذهاب إلى موقع ويب غير موثوق به باستخدام محفظة البيع الخاصة بك هو شئ لا ينبغي أبدا القيام به ، والذهاب إلى موقع ويب غير موثوق به باستخدام محفظة المدفن الخاصة بك (محفظة لا تحتوي على موافقات) يجب أن يقوم فقط بالتوقيعات الخالية من عمليات صرف أي مبلغ جاس Gas Fees كما هو موضح في مقالتنا الآمنة للتوقيع 101.
إذن ما الذي يحدث عندما توافق؟
إذن ما الذي يحدث بالفعل عند تعيين موافقة؟ نحن في الواقع ندعو طريقة" الموافقة " بنفس الطريقة التي كنا في إثيرسكان Etherscan ( مستكشف سلسلة الاثيريوم) (بالمناسبة ، لدينا مادة كبيرة على أساسيات إثيرسكان هنا).
دعونا نلقي نظرة على عقد ايب كوين الذكي ApeCoin Smart Contract للمساعدة في تصور ما يحدث:
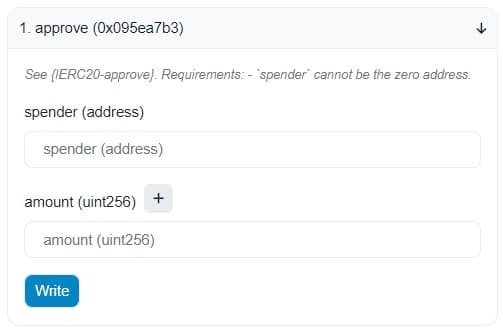
في كل مرة تقوم فيها بالموافقة ، كل ما تفعله حقا هو إضافة منفق آخر معتمد إلى الأصول الموجودة في محفظتك. افتراضيا ، أنت ، مالك المحفظة.
وعادة ما يمكن المنفق الآخر المعتمد من الوصول إلى إرسال / استقبال الرموز داخل محفظتك إذا الرموز مطابقة لمعيار رمزية مقبولة على نطاق واسع مثل ERC-20 ، ERC-721 ، أو ERC-1155. ومع ذلك ، نظرا لأن طلابنا الـ 102 يتعلمون بسرعة ، يمكنك إنشاء عقود رمزية حيث قد تنطبق قواعد مختلفة..
فيما يلي قائمة بكيفية عمل طرق الموافقة المختلفة على كل نوع من أنواع العقد:
ERC-721 (صورة الملف الشخصي PFP / مجموعة فريدة من نوعها NFT):
وظيفة : الموافقة Approval
المنفق Spender: المنفق الذي تمنح حق الوصول إليه (مثل أوبن سي Open Sea أو السوق Market)
الرمز المميز / الرمز المميز: الرمز المميز الذي تمنحه حق الوصول إليه. مثال: BAYC#4014
وظيفة: Set Approval for All تعيين الموافقة للجميع
المشغل: هذا هو نفس المنفق ، الذي سيكون لديه حق الوصول إلى الرموز الخاصة بك
موافق: هذا اما صحيح / خطأ. إذا تمت الموافقة على المشغل/المنفق ، فسوف يتمكن من الوصول إلى كل رمز مميز في تلك المجموعة (لذلك إذا كان لديك العديد من BAYC، فكلها).
أمثلة: بايك BAYC ، أزوكي Azuki
ERC-1155 (شبه قابلة للاستبدال NFT)
المشغل: هذا هو نفس المنفق ، الذي سيكون لديه حق الوصول إلى الرموز الخاصة بك
وافق: هذا هو صحيح / خطأ. إذا تمت الموافقة على المشغل/المنفق ، فسوف يتمكن من الوصول إلى كل رمز مميز في تلك المجموعة (لذلك إذا كان لديك العديد من البايكس ، فكلها).
ملاحظة: لا توجد طريقة موافقة في معيار ERC-1155. وهذا يعني أنه عند إجراء الموافقة على عقد ERC-1155 ، فتكون الموافقة عليه لجميع الرموز من المميز.انها عملية كل شيء أو لا شيء ، فإنه لن يسمح لك لتحديد عدد الرموز للموافقة أو أي نوع ، لذلك يمكنك الموافقة على كل شيء لهذا العنوان واحد.
أمثلة: Boring Security ، Adidas Into the MetaVerse
ERC-20 (الرموز القابلة للاستبدال)
وظيفة: الموافقة Approval
المنفق: المنفق الذي تمنح حق الوصول إليه (مثل أوبن سي Open Sea أو السوق Market)
المبلغ: كم من الرمز المميز الذي تسمح للعقد باستخدامه. يبقى المبلغ نشطا ويمكن "استخدامه" بمرور الوقت. قد يتذكر مدمنو دوكي داش لعبة BAYC Dooky Dash موافقة ب 800 قطعه من ApeCoin $ape ، وربما في مرحلة ما من رحلتهم كان عليهم القيام بموافقة أخرى!
وظيفة: IncreaseAllowance زيادة الانفاق (ليس كل الرموز ERC-20 لديها هذا).
المنفق: المنفق الذي تمنح حق الوصول إليه (مثل أوبن سي أو السوق)
المبلغ: المبلغ الذي يتم الموافقة على زيادة المبلغ الصرف.
ملاحظة: يمكن استدعاء بدل الزيادة في كثير من الأحيان عندما لا تكون هناك موافقة محددة على عنوان المنفق ، مما يسمح له بالعمل كموافقة. احترس من هذا واحد!
أمثلة: ApeCoin ايب كوين، ملفوفة إثريوم Weth (Wrapped Eth)، آيف AAVE (وكيل)
بعض صور الحيل للنصب باستخدام خاصية Set Approval for All تعيين الموافقة للجميع
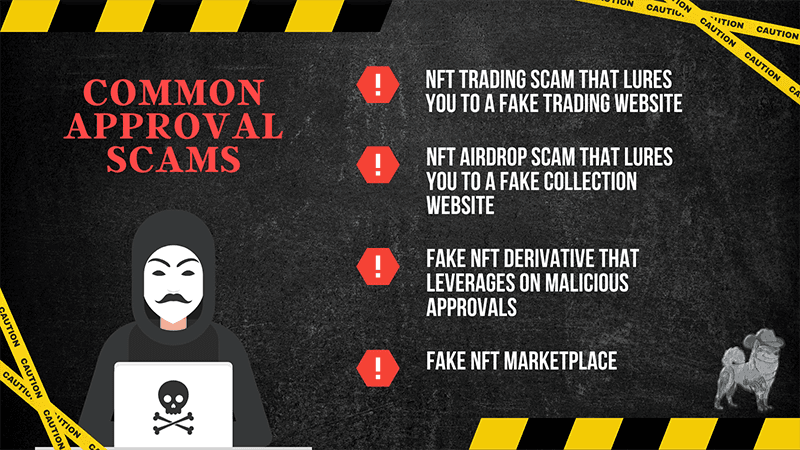
حيل الموافقة هي أكثر عمليات الاحتيال شيوعا في مجال الرموز الغير القابلة للاستبدال اليوم. غالبا ما تظهر عملية الاحتيال هذه في:
عملية احتيال تداول الرموز الغير القابلة للاستبدال حيث يغريك المخادع إلى موقع تداول مزيف للاستفادة من الموافقات الضارة أو الشروع فيها.
عملية احتيال إنزال جوي Airdrop من الرموز غير القابلة للاستبدال حيث يجذبك المحتال إلى موقع ويب مجموعة مزيفة للاستفادة من الموافقات الضارة أو الشروع فيها.
موقع منسوخ/ مشتق من رموز غير قابل للاستبدال وهمي NFT Derivative حيث يحاول المخادع للاستفادة أو بدء الموافقات الخبيثة.
سوق مزيف.
أعتقد أنه يمكنك رؤية نمط يظهر في كل عمليات الاحتيال هذه حيث يتم الاستفادة من الموافقات (المشروعة أو الخبيثة) بشكل ضار. جزء كبير من هذه الحيل هو أيضا التصيد Phishing. ربما كنت تعتقد أنك توجهت إلى أوبن سي Open Sea ، ولكن لتلقي نظرة على مقالة " التصيد والتكتيكات من قبل المحتالين " لمعرفة المزيد عن التكتيكات القذرة لخداعك في منحهم الرموز الخاصة بك!
هل تريد معرفة المزيد عن الموافقات أو تعتقد أنه قد يكون لديك الكثير من الموافقات؟ تحقق من هذه المقالة عن طريق إبطال.الموفقات! Revoke.cash